Welche Bibliotheken stecken in einer ausgelieferten Anwendung? Welche Produktversionen sind von einer neuen Sicherheitslücke betroffen? Und wer sorgt dafür, dass Kunden rechtzeitig ein Update erhalten? Für viele Softwarehersteller sind diese Informationen über Entwicklungsprojekte, Build-Systeme und einzelne Personen verteilt.
Der Cyber Resilience Act (CRA) macht einen nachvollziehbaren Umgang mit Produktsicherheit und Schwachstellen zur Herstelleraufgabe. Eine Software Bill of Materials (SBOM) liefert dafür wichtige Komponenteninformationen. Damit sie im Alltag hilft, muss sie jedoch in Entwicklung, Veröffentlichung und laufende Betreuung eingebunden sein.
Dieser Artikel beschreibt, welche Vorbereitungen dafür sinnvoll sind und welche weiteren CRA-Anforderungen Softwarehersteller berücksichtigen müssen.
Zwei Termine – unterschiedliche Aufgaben
Die wesentlichen Produktanforderungen des CRA gelten ab dem 11. Dezember 2027. Die Hersteller-Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkungen auf die Produktsicherheit gelten bereits seit dem 11. September 2026. Wer die Vorbereitung bis 2027 aufschiebt, kann daher schon heute erforderliche Meldeprozesse vermissen. Die EU-Kommission erläutert den Zeitplan.
| Bereits organisieren | Für die Produktanforderungen ab Dezember 2027 vorbereiten |
|---|---|
| Sicherheitsmeldungen entgegennehmen und bewerten | Produktrisiken bewerten und Sicherheitsanforderungen umsetzen |
| Meldepflichtige Ereignisse erkennen und fristgerecht melden | Komponenten und Schwachstellen einschließlich SBOM dokumentieren |
| Verantwortliche, Vertretungen und Meldezugänge festlegen | Unterstützungszeitraum, technische Dokumentation und Konformitätsbewertung planen |
Die rechte Spalte enthält Aufgaben, für die Hersteller jetzt die Prozesse aufbauen können. Sie bedeutet nicht, dass sämtliche genannten Produktanforderungen bereits seit September 2026 gelten.
1. Produkte und Herstellerrolle einordnen
Zuerst braucht es eine Übersicht der Produkte, für die das Unternehmen Verantwortung trägt. Der CRA erfasst unter seinen Voraussetzungen Software- und Hardwareprodukte, deren vorgesehene oder vernünftigerweise vorhersehbare Nutzung eine direkte oder indirekte Datenverbindung zu einem Gerät oder Netzwerk umfasst. Hersteller ist insbesondere, wer ein Produkt unter eigenem Namen oder eigener Marke auf den Markt bringt. Ausnahmen und besondere Konstellationen müssen gesondert geprüft werden. Eine verständliche Einordnung bietet die Zusammenfassung des CRA durch die EU-Kommission.
Für die praktische Vorbereitung empfehlen wir eine Produktliste mit:
- Produktname, Funktion und Vertriebsmodell;
- Hersteller beziehungsweise verantwortlichem Unternehmen;
- ausgelieferten und weiterhin unterstützten Versionen;
- zugehörigen Modulen, Erweiterungen und erforderlichen Diensten;
- verantwortlichen Personen für Entwicklung, Sicherheit und Kundenkommunikation.
Diese Liste schafft eine gemeinsame Grundlage. Sie verhindert beispielsweise, dass die Hauptanwendung betrachtet wird, während ein separat vertriebenes Zusatzmodul im Sicherheitsprozess fehlt.
2. Eine nutzbare SBOM aufbauen
Der CRA verlangt im Rahmen der Schwachstellenbehandlung eine SBOM in einem gängigen maschinenlesbaren Format, die mindestens die direkten Abhängigkeiten des Produkts abdeckt.
Eine zusätzliche PDF-Übersicht kann Menschen beim Lesen helfen; für automatisierte Auswertungen ist die strukturierte Datei entscheidend.
Für eine im Alltag nutzbare Komponentenübersicht empfehlen wir insbesondere folgende Angaben. Die Tabelle beschreibt praktische Qualitätskriterien; sie ist keine abschließende Liste gesetzlich vorgeschriebener Felder.
| Information | Praktischer Nutzen |
|---|---|
| Eindeutige Komponentenbezeichnung | Komponenten zuverlässig wiederfinden |
| Tatsächlich verwendete Version | Betroffenheit durch versionsabhängige Schwachstellen prüfen |
| Hersteller oder Bezugsquelle, soweit bekannt | Rückfragen und Sicherheitsinformationen zuordnen |
| Geeignete Identifikatoren, soweit verfügbar | Automatisierte Abgleiche unterstützen |
| Beziehungen zwischen Komponenten | Abhängigkeiten und mögliche Auswirkungen nachvollziehen |
| Produktversion und Build-Zuordnung | Die Übersicht dem ausgelieferten Programm zuordnen |
Dabei muss klar sein, was erfasst wird: Eine Liste aller Bibliotheken auf einem Entwicklerrechner beschreibt noch nicht die tatsächlich ausgelieferte Anwendung. Umgekehrt können nachgeladene Module oder mitgelieferte Laufzeitbibliotheken zusätzliche Aufmerksamkeit benötigen.
Gerade in gewachsenen Delphi-Projekten lohnt sich deshalb ein Abgleich zwischen automatischer Erkennung, Build-Konfiguration und Auslieferungspaket. Unbekannte Versionen oder unklar zugeordnete Komponenten sollten sichtbar bleiben und geprüft werden.
Für Delphi-Projekte bietet der Msys SBOM Generator Möglichkeiten, automatisch erkannte Komponenteninformationen zu ergänzen. Pakete können über eigene oder virtuelle SBOMs beschrieben werden. Mitgelieferte Fremdbibliotheken lassen sich als externe Module hinterlegen und dem Projekt zuordnen. Das ist insbesondere für dynamisch geladene DLLs hilfreich, die nicht über die normalen DLL-Importe erkannt werden.
Über die Kommandozeile lassen sich vorhandene SBOMs außerdem auf definierte CycloneDX-Regeln und zusätzlich gegen das Profil der BSI TR-03183-2 prüfen. Dabei werden beispielsweise fehlende Pflichtangaben oder nicht auflösbare Abhängigkeitsverweise gemeldet. Solche Prüfungen unterstützen die Qualitätssicherung; ob sämtliche tatsächlich ausgelieferten Komponenten erfasst sind, muss zusätzlich geprüft werden.
Muss die SBOM öffentlich sein?
Aus dem CRA folgt keine allgemeine Pflicht, jede SBOM öffentlich ins Internet zu stellen. Die Verordnung sieht die Bereitstellung an Nutzer als mögliche Entscheidung des Herstellers vor; Marktüberwachungsbehörden können unter den vorgesehenen Bedingungen Zugriff verlangen. Kundenverträge können zusätzliche Anforderungen enthalten.
Für die praktische Umsetzung sollten Hersteller deshalb festlegen, wo SBOMs aufbewahrt werden, wer darauf zugreifen darf und wie eine angeforderte Übersicht bereitgestellt wird.
3. SBOM und ausgelieferten Build zusammenhalten
Ein Build ist die konkret aus Quellcode und Komponenten erstellte Anwendung. Werden eine Bibliothek, eine Plattformkonfiguration oder ein Zusatzmodul geändert, kann sich auch die Zusammensetzung des ausgelieferten Programms ändern.
Deshalb empfehlen wir, die SBOM gemeinsam mit dem passenden Release zu archivieren. Praktisch lässt sich das durch eine eindeutige Zuordnung von Produktversion, Build-Kennung, Konfiguration und SBOM-Datei organisieren. Eine neu erzeugte SBOM sollte die historische Übersicht eines früheren Releases nicht überschreiben.
Für die Veröffentlichung empfiehlt sich ein fester Ablauf:
- Anwendung mit der vorgesehenen Konfiguration erstellen.
- SBOM erzeugen und auf fehlende oder unplausible Angaben prüfen.
- Komponentenübersicht mit dem Auslieferungspaket abgleichen.
- Anwendung, SBOM und Freigabeunterlagen gemeinsam archivieren.
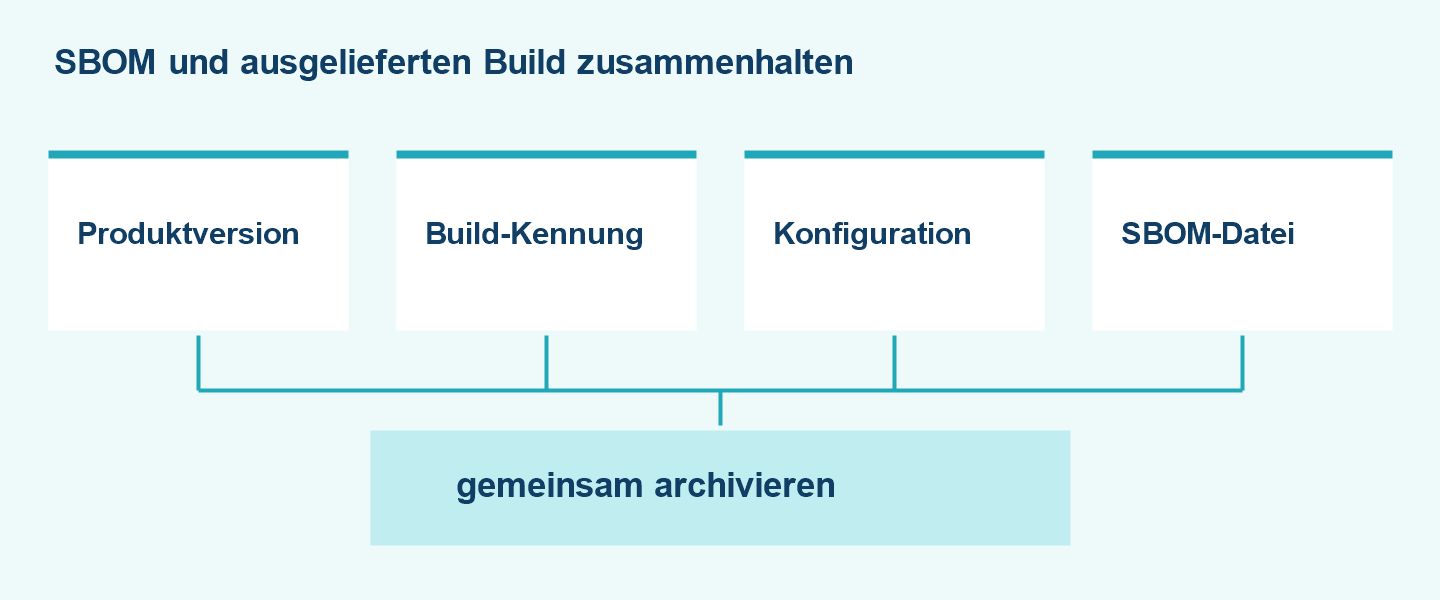
So bleibt später nachvollziehbar, welche Komponenten Kunden tatsächlich erhalten haben.
4. Aus Komponenteninformationen einen Sicherheitsprozess machen
Eine SBOM beantwortet, welche Komponenten dokumentiert sind. Eine neue Schwachstellenmeldung muss anschließend technisch bewertet werden: Betrifft sie die verwendete Version? Ist die verwundbare Funktion vorhanden und erreichbar? Welche Folgen hätte eine Ausnutzung?
Der CRA verlangt einen geregelten Umgang mit Schwachstellen und Sicherheitsupdates. Dazu gehören unter anderem eine Kontaktadresse für Schwachstellenmeldungen, ein Konzept für die koordinierte Offenlegung und die sichere Verteilung von Updates.
Für die Umsetzung empfehlen wir, Verantwortliche und Vertretungen für folgenden Ablauf festzulegen:
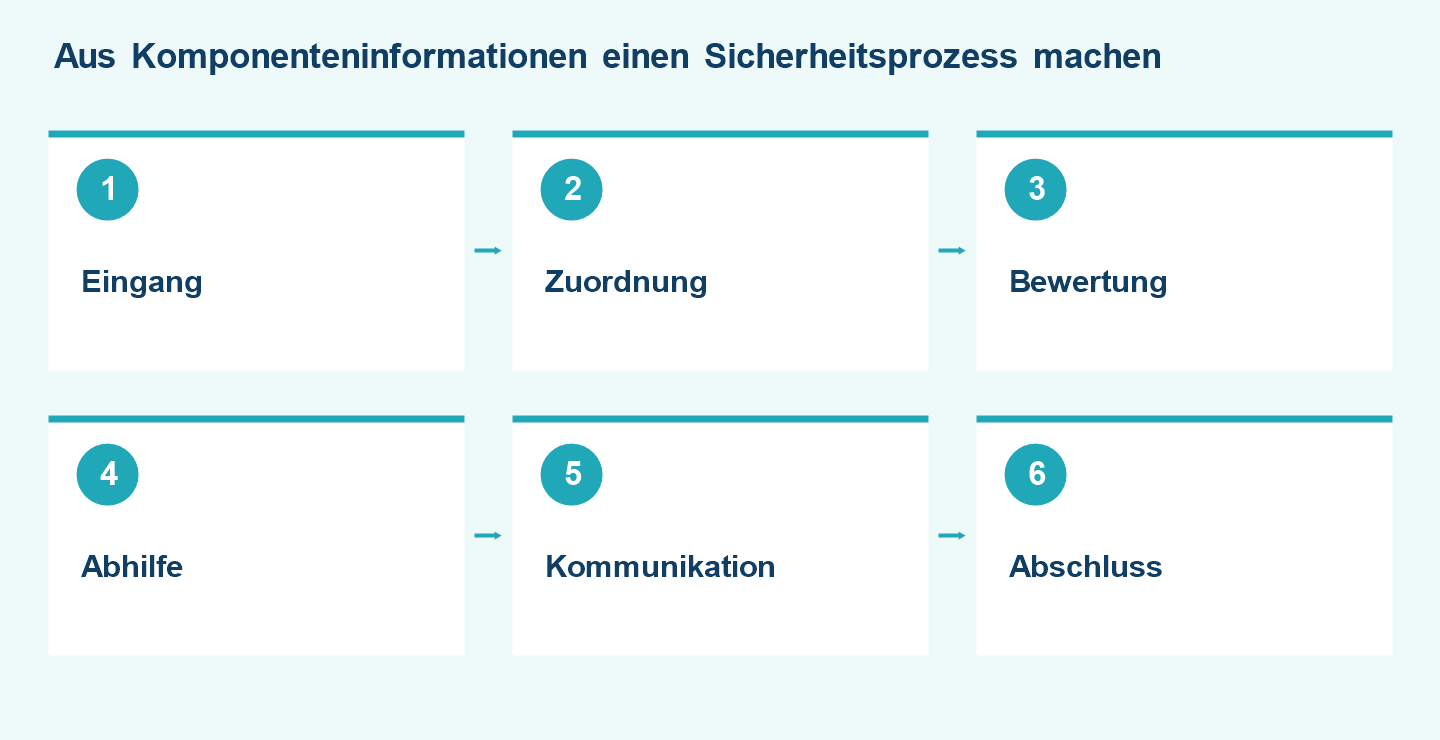
- Eingang: Sicherheitsinformationen von Komponentenherstellern, Schwachstellendatenbanken und Forschenden erfassen; eine erreichbare Kontaktstelle für eigene Produkte anbieten.
- Zuordnung: Hinweise gegen die Komponenten der unterstützten Produktversionen prüfen.
- Bewertung: Tatsächliche Betroffenheit, Auswirkungen und Dringlichkeit dokumentieren.
- Abhilfe: Schutzmaßnahmen, Komponentenupdates oder Änderungen am eigenen Code entwickeln und testen.
- Kommunikation: Betroffene Nutzer informieren und verständliche Handlungsempfehlungen bereitstellen.
- Abschluss: Korrektur, Veröffentlichungsstand und gegebenenfalls erforderliche Meldungen dokumentieren.
Wie Aufgaben im Team verteilt und technisch unterstützt werden, muss zum Produkt und zum Unternehmen passen.
Meldungen innerhalb kurzer Fristen ermöglichen
Meldepflichtige Ereignisse müssen über die Single Reporting Platform von ENISA gemeldet werden.
Die frühe Meldung ist innerhalb von 24 Stunden, die ausführlichere innerhalb von 72 Stunden nach Kenntniserlangung erforderlich. Für aktiv ausgenutzte Schwachstellen folgt der Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrekturmaßnahme; für schwerwiegende Sicherheitsvorfälle grundsätzlich innerhalb eines Monats nach der 72-Stunden-Meldung. Die EU-Kommission erläutert die Meldepflichten und Fristen.
Für die praktische Vorbereitung sollten Meldezugänge, Entscheidungsbefugnisse und Vertretungen vor einem Vorfall geklärt sein. Eine hohe CVE-Bewertung allein ersetzt die Prüfung der gesetzlichen Meldeschwelle nicht.
5. Weitere CRA-Anforderungen vorbereiten
Eine SBOM bildet einen Teil der Vorbereitung. Hersteller müssen zusätzlich die Sicherheit des Produkts bewerten, geeignete Anforderungen umsetzen und deren Erfüllung nachvollziehbar dokumentieren. Dazu gehören beispielsweise sichere Voreinstellungen, Zugriffsschutz und eine sichere Bereitstellung von Updates. Einen Überblick bietet die EU-Kommission zu den Herstellerpflichten.
Unterstützungszeitraum festlegen
Der Unterstützungszeitraum muss die erwartete Nutzungsdauer berücksichtigen. Grundsätzlich beträgt er mindestens fünf Jahre; bei einer erwarteten Nutzung von weniger als fünf Jahren gilt deren Dauer. Bei länger erwarteter Nutzung kann entsprechend längere Unterstützung erforderlich sein.
Für die Planung heißt das: Prüfen Sie, wie lange eigene Releases und ihre Abhängigkeiten gepflegt werden können. Eine Bibliothek, deren Betreuung bald endet, kann spätere Sicherheitsupdates erschweren.
Dokumentation und Konformitätsbewertung einplanen
Die technische Dokumentation muss unter anderem Produktaufbau, Risikobewertung und Schwachstellenprozesse nachvollziehbar machen.
Vor dem Inverkehrbringen nach den anwendbaren CRA-Anforderungen sind die passende Konformitätsbewertung, EU-Konformitätserklärung und CE-Kennzeichnung erforderlich. Welches Verfahren möglich ist, hängt insbesondere von der Produktkategorie ab; bestimmte Kategorien erfordern die Beteiligung einer externen Stelle. Die Zusammenfassung der EU-Kommission erläutert die Unterschiede.
Als praktische Organisationshilfe empfehlen wir eine Release-Akte, die SBOM, Testergebnisse, Risikobewertung, bekannte Einschränkungen und Freigaben zusammenführt. Sie hilft beim Nachweisen der Arbeit, ersetzt aber keine Prüfung, ob alle erforderlichen Unterlagen vorliegen.
Fiktives Beispiel: Vorbereitung eines Software-Releases
Das folgende Unternehmen und seine Anwendung sind frei erfunden.
Die Beispiel GmbH verkauft eine Delphi-Anwendung für die Wartung von Industrieanlagen. Sie bereitet einen neuen Release für 2027 vor und hat die Anwendung als CRA-erfasstes Produkt eingeordnet.
Zunächst benennt sie Verantwortliche für Produktsicherheit, Entwicklung und Kundenkommunikation. Danach erstellt sie eine Übersicht der unterstützten Versionen und ergänzt ihren Build-Prozess um die SBOM-Erzeugung.
Bei einem Testrelease stellt das Team fest: Eine mitgelieferte DLL ist zwar aufgeführt, ihre Version fehlt jedoch. Die Entwicklung ermittelt die tatsächlich ausgelieferte Version und korrigiert die Komponenteninformationen, bevor sie den Release freigibt.
Anschließend testet das Unternehmen den Sicherheitsprozess mit einer simulierten Schwachstellenwarnung. Die zuständige Person ordnet die betroffene Bibliothek den Releases zu, die Entwicklung bewertet ihre Verwendung und die Kundenbetreuung bereitet eine Updateinformation vor. Auch der Weg zur Entscheidung über eine Behördenmeldung wird durchgespielt.
Das Ergebnis ist eine vollständig vorbereitete Auslieferung: Die Firma kann Komponenten zuordnen, Zuständigkeiten nachweisen und auf neue Hinweise reagieren. Die Risikobewertung und die erforderliche Konformitätsbewertung bleiben eigenständige Aufgaben.
Wie Maenken Systems unterstützt
SBOM Generator: Komponenten im Entwicklungsprozess dokumentieren
Der Msys SBOM Generator erzeugt für Delphi-Projekte SBOMs im maschinenlesbaren CycloneDX-Format. Ist die Erzeugung im Projekt aktiviert, entsteht die Komponentenübersicht automatisch beim erfolgreichen Kompilieren. Die Projektübersicht zeigt erkannte Pakete, Units und DLL-Importe; zusätzliche Komponenteninformationen können über eigene SBOMs und externe Module ergänzt werden.
Für automatisierte Build-Prozesse stehen Kommandozeilenwerkzeuge bereit. Sie analysieren einen bereits erstellten Build für die ausgewählte Plattform und Konfiguration. Die erzeugte SBOM kann anschließend geprüft und zusammen mit der Anwendung als Release-Artefakt archiviert werden. Ein PDF-Report ergänzt die maschinenlesbare Datei um eine lesbare Übersicht.
Damit unterstützt der Generator die Erfassung und Prüfung von Komponenteninformationen. Die Bewertung von Produktsicherheitsrisiken, die Festlegung des Unterstützungszeitraums und die Konformitätsbewertung bleiben weitere Aufgaben des Herstellers.
SBOM Monitor: Laufende Schwachstellenbeobachtung vorbereiten
Mit dem SBOM Monitor entwickelt Maenken Systems eine Lösung für die anschließende Schwachstellenbeobachtung. Vorgesehen sind der regelmäßige Abgleich dokumentierter Komponenten mit Schwachstelleninformationen und Benachrichtigungen zu relevanten Treffern. So sollen SBOMs auch nach der Veröffentlichung eines Produkts für dessen Sicherheitsbetreuung nutzbar werden.
Fazit: Vorbereitung muss bis zum Update reichen
Eine nutzbare SBOM verbindet Komponenteninformationen mit einer konkreten Produktversion. Für Softwarehersteller entsteht ihr Wert im Zusammenspiel mit einem geregelten Sicherheitsprozess: Hinweise erkennen, Betroffenheit bewerten, Maßnahmen umsetzen und Nutzer sowie gegebenenfalls Behörden informieren.
Beginnen Sie deshalb mit der Produktübersicht, eindeutigen Verantwortlichkeiten und einem Testlauf vom Build bis zur Schwachstellenbearbeitung. Parallel gehören Risikobewertung, Unterstützungszeitraum, Dokumentation und Konformitätsbewertung auf die Planung für Dezember 2027.
Quellen und weiterführende Informationen
Quellen und weiterführende Informationen
- CRA-Verordnung (EU) 2024/2847: Verbindlicher Rechtstext. Relevant sind insbesondere Artikel 13 und 14 zu Hersteller- und Meldepflichten, Anhang I Teil II zur Schwachstellenbehandlung einschließlich SBOM, Anhang II zu Nutzerinformationen und Anhang VII zur technischen Dokumentation.
- EU-Kommission: Übersicht zum CRA: Überblick und Zeitplan für die Anwendung der Anforderungen.
- EU-Kommission: Herstellerpflichten: Aufgaben vor, während und nach dem Inverkehrbringen.
- EU-Kommission: Zusammenfassung des Rechtstexts: Erläuterungen zu Anwendungsbereich, Herstellerrolle und Konformitätsbewertung.
- EU-Kommission: Meldepflichten: Meldepflichtige Ereignisse, Fristen und Zugang zum ENISA-Meldeweg.
Stand: September 2026. Dieser Beitrag bietet eine allgemeine Orientierung. Die beschriebenen organisatorischen Abläufe sind praktische Empfehlungen. Maßgeblich sind die geltenden Vorschriften und die Einordnung des jeweiligen Produkts.